

KI verschiebt die Spielregeln der Cybersecurity: Angriffe werden günstiger, schneller und breiter automatisierbar. Die eigentliche Herausforderung liegt nicht in der Technologie, sondern in der Fähigkeit von Unternehmen, Risiken rechtzeitig zu erkennen und konsequent zu handeln.
Luca Cappiello, Head of Security bei Aveniq, ordnet die Entwicklung ein. Er zeigt, warum KI in der Cybersecurity weniger neue Probleme schafft, als bestehende Sicherheits- und Organisationsschulden schneller sichtbar zu machen.

Viele Diskussionen über KI und Cybersecurity beginnen mit Zahlen: Wie viel günstiger werden Angriffe? Wie viel schneller lassen sie sich ausführen? Und wie stark kann KI die Defensive entlasten? Diese Zahlen sind wichtig. Sie erklären aber nicht, warum sich viele Cybersecurity-Verantwortliche unwohl fühlen, obwohl ihre Werkzeuge leistungsfähiger sind als je zuvor.
Die Ausgangslage: Heute verteidigen viele Unternehmen «auf Kredit»
Um KI in der Cybersecurity einzuordnen, lohnt sich ein Blick auf die Wirtschaftlichkeit. Denn jede Defensivmassnahme hat den gleichen Zweck: Sie soll einen Angriff teurer machen als dessen möglichen Ertrag und gleichzeitig weniger kosten als der zu erwartende Schaden. Sonst ist die Verteidigung wirtschaftlich kaum tragbar.
Zur Kalkulation gehört zwingend auch die Frage, gegen wen man sich verteidigt:
«Das Budget eines Spitals wird beispielsweise kaum reichen, um einem grossen Angreifer mit unbegrenzter Geduld standzuhalten. Muss es auch nicht. Entscheidend ist, den Aufwand für die relevanten Angreifer möglichst hochzutreiben und übrige Risiken bewusst zu akzeptieren. Wer versucht, alles gleich stark zu schützen, schützt am Ende nichts richtig», so Luca Cappiello.
Daraus ergibt sich eine Erkenntnis, die Sicherheitsexpert*innen seit Jahrzehnten betonen: Vollständige Absicherung ist weder realistisch noch bezahlbar. Die letzten Prozente verursachen die höchsten Kosten und bringen den geringsten Nutzen. Cybersecurity-Vorfälle müssen einkalkuliert werden. Entscheidend ist, zu wissen, wie teuer sie werden dürfen.
Lange ging diese Rechnung auf, obwohl sie selten bewusst geführt wurde. Viele Unternehmen betrieben Cybersecurity faktisch auf Kredit: Sie vertrauten darauf, dass ihre Systeme ausreichend geschützt sind, ohne die tatsächliche Risikolage systematisch zu kalkulieren.
Auch der Sicherheitsforscher Thomas Dullien beschreibt Cybersecurity-Schulden sinngemäss als den Preis einer lange unterschätzten Digitalisierung: Unternehmen haben über Jahre hinweg latente Risiken akzeptiert und dafür von einer Art «Digitalisierung zum Discountpreis» profitiert. Die Zinsen zahlen wir heute in Form von Ransomware-Angriffen, Produktionsausfällen und Cyberspionage. Anders als bei einem gewöhnlichen Kredit, kennen viele Unternehmen die tatsächliche Höhe ihrer eigenen Verschuldung nicht.
Wie ein Unternehmen mit dieser Sicherheitsverschuldung umgeht, lässt sich an vier Haltungen ablesen. Dabei wird eines klar: Reife zeigt sich nicht im Label, sondern im Ernstfall.
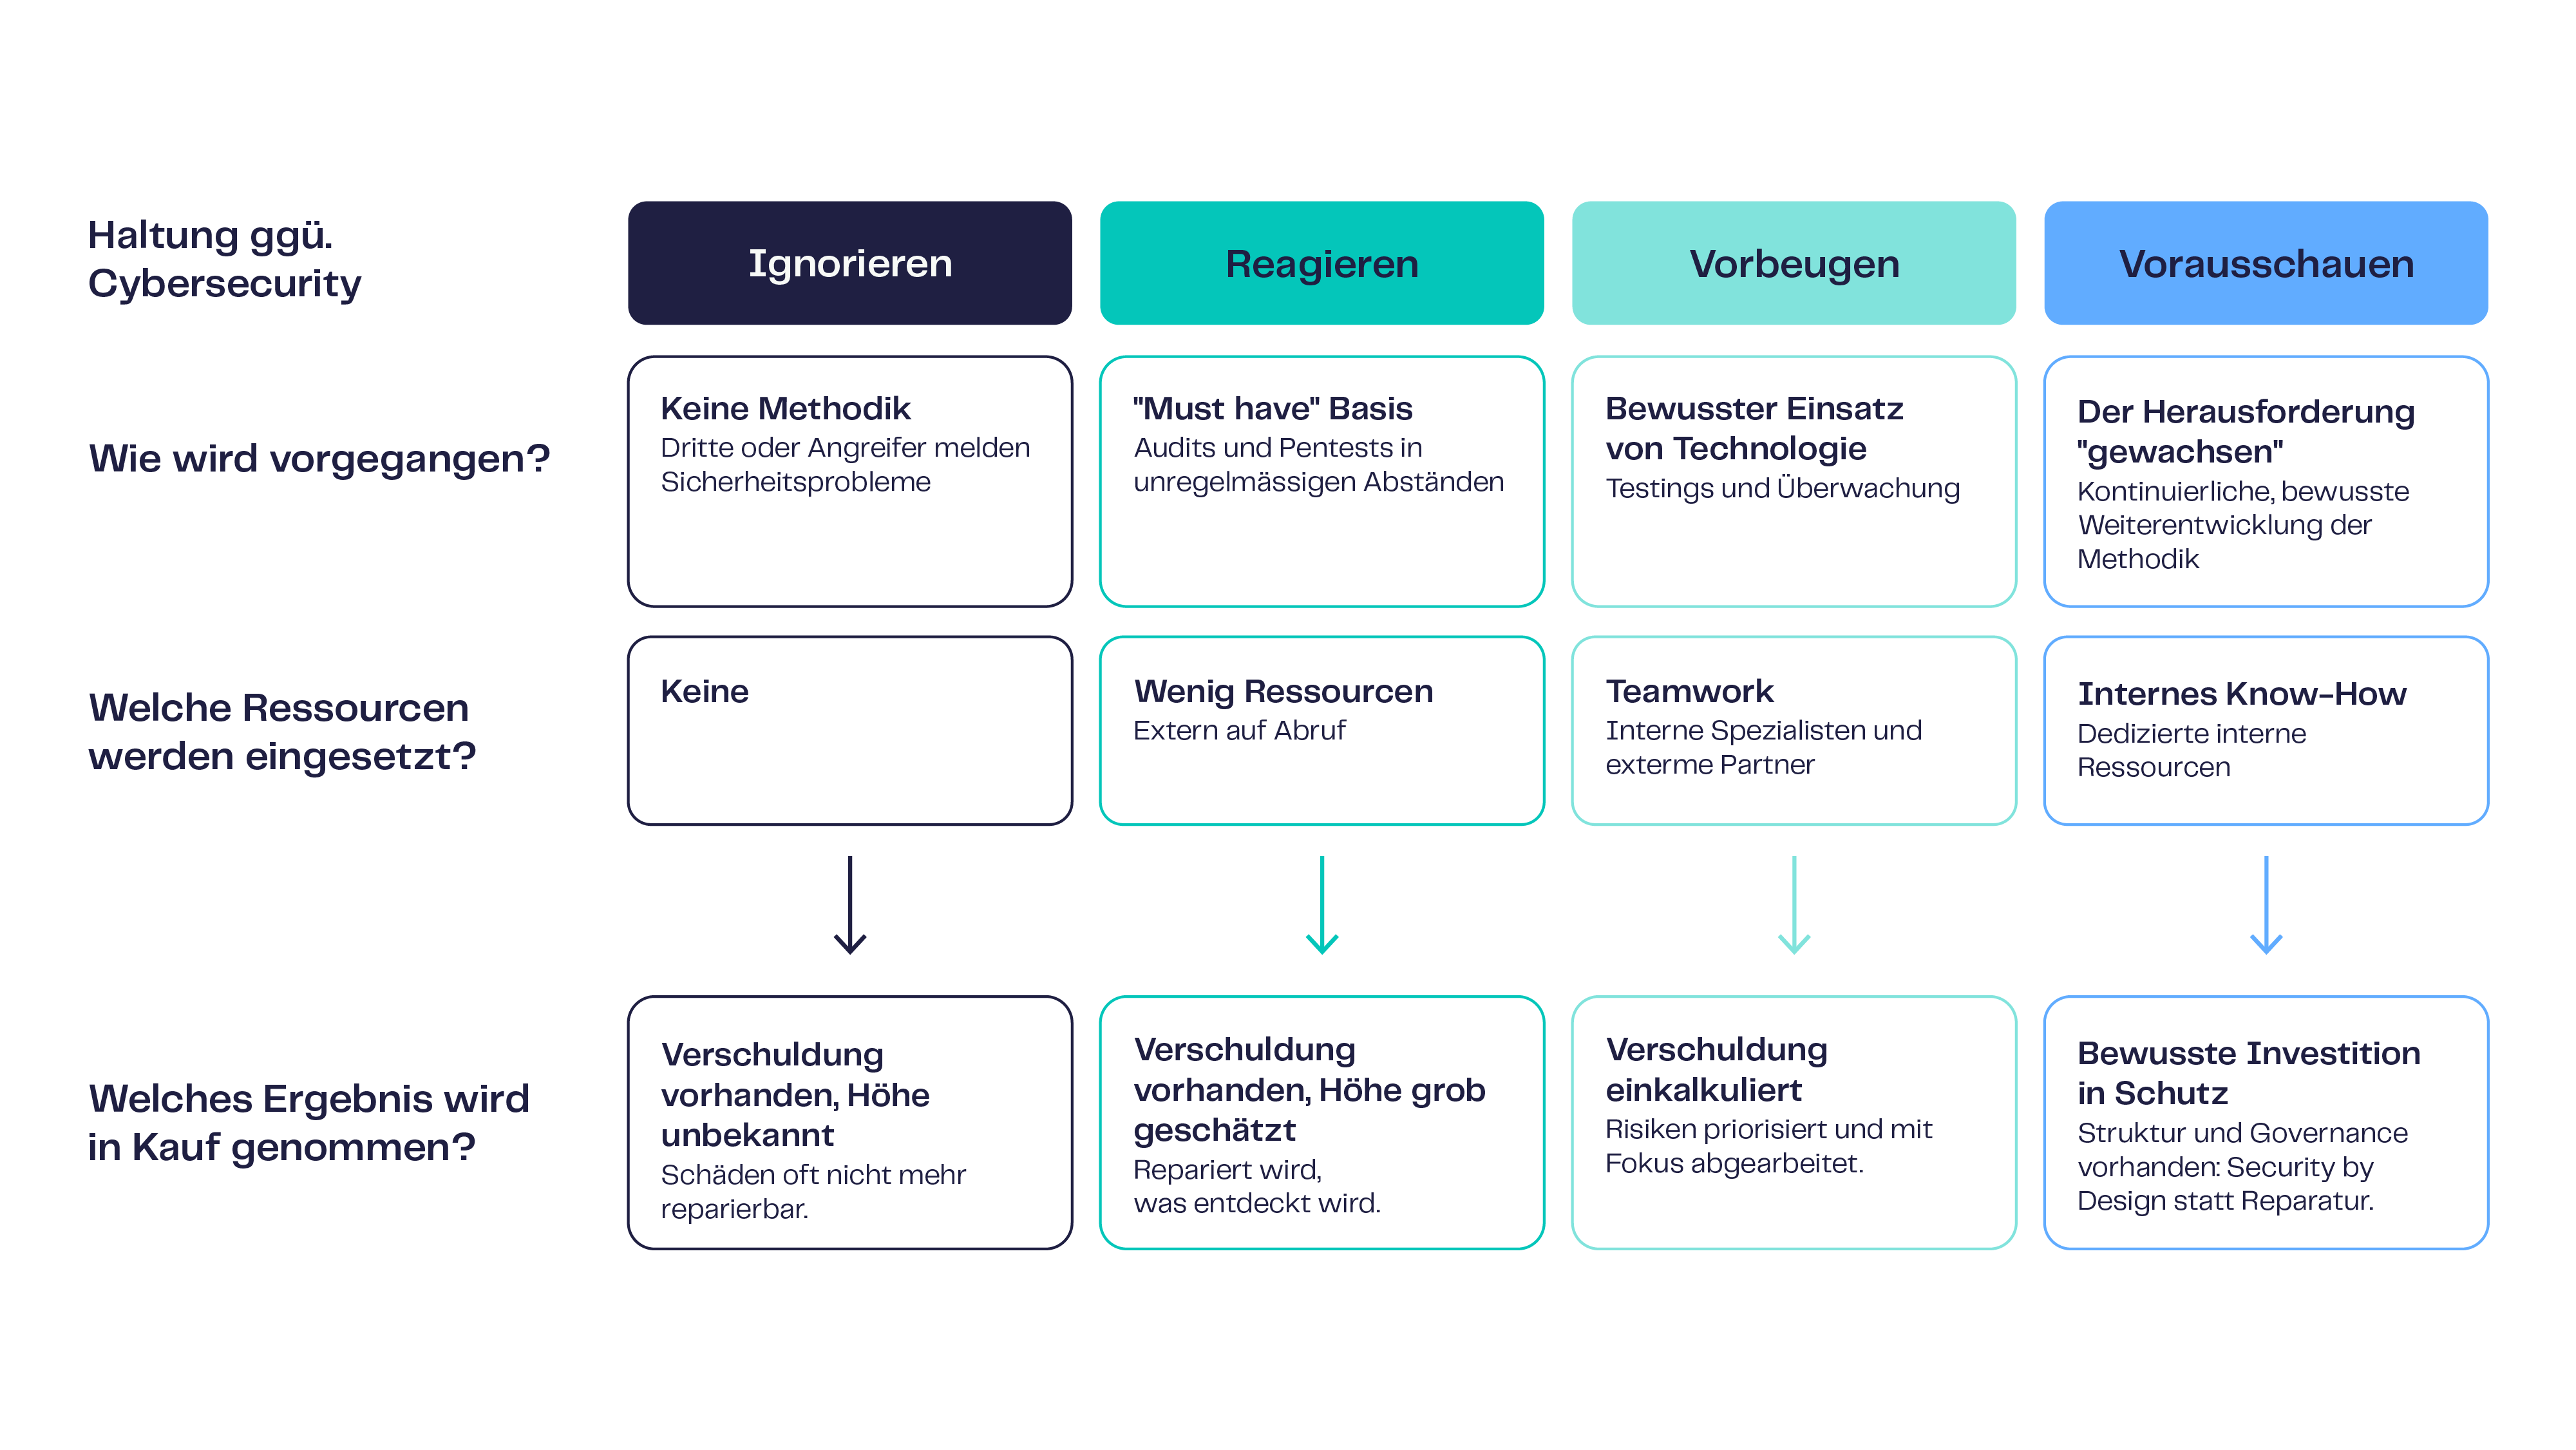
Kaum ein Unternehmen lässt sich eindeutig einer dieser vier Kategorien zuordnen. Es geht deshalb nicht darum, die gesamte Organisation einer festen Reifestufe zuzuordnen. Der Cloud-Bereich kann bereits proaktiv arbeiten, während eine Produktionsumgebung noch stark reaktiv geprägt ist. Entscheidend ist deshalb weniger die Frage, auf welcher Stufe das Unternehmen insgesamt steht, sondern wie viel der eigenen Angriffsfläche noch im ignoranten oder reaktiven Bereich liegt.
KI macht Angriffe günstiger, schneller und breiter skalierbar: Ein Blick in die Offensivpraxis
Bisher schützte viele Unternehmen auch der Aufwand auf Angreiferseite: Schwachstellen zu finden war teuer, erforderte seltenes Know-how sowie Geduld und Kreativität. Deshalb wurden Ziele selektiv ausgewählt. Senkt KI diese Hürden, verschiebt sich die Kalkulation: Mehr Ziele werden wirtschaftlich attraktiv und der Abstand zwischen guten und weniger guten Angreifern wird kleiner.
Wer bisher darauf vertraute, für Angreifer uninteressant zu sein, sollte diese Annahme hinterfragen. Sie ist kein Beleg für Sicherheit, sondern ein Hinweis darauf, dass sich ein Angriff bislang nicht gelohnt hat. Risiko entsteht nicht erst mit dem Angriff, sondern bereits dort, wo die eigene Angriffsfläche unbekannt bleibt oder falsche Annahmen zu lange ungeprüft bleiben.
Für die meisten Unternehmen liegt die Gefahr in breit skalierter Fleissarbeit. KI kann komplexe Angriffsflächen durchsuchen, Konfigurationen analysieren und potenzielle Zugriffspfade prüfen. Sie übernimmt damit genau jene repetitive Suche, bei der Angreifern ein einziger Treffer genügt.
Die Konsequenz: schneller handeln
Für viele Unternehmen ist genau das die unangenehme Erkenntnis: Sie waren nie primäres Ziel, können aber Teil einer Zielgruppe werden, die automatisiert angegriffen wird. Die Defensive muss deshalb nicht nur besser erkennen, sondern auch schneller entscheiden und handeln. Andernfalls wird Geschwindigkeit zum Vorteil der Gegenseite.
Die Defensive hat die gleichen Werkzeuge, aber langsamere Prozesse
Der naheliegende Schluss liegt auf der Hand: Dieselbe Technik gehört auch auf die defensive Seite. Auch dort gibt es viele Aufgaben, die wenig beliebt sind: Meldungen sichten und priorisieren, Konfigurationen mit Sollvorgaben abgleichen, systemübergreifende Zusammenhänge analysieren oder Dokumentation aktuell halten.
Die Defensive hat dabei jedoch einen Vorteil: Sie kennt ihre Umgebung. Jede Fähigkeit, die der Offensive zur Verfügung steht, kann die Defensive zuerst einsetzen. Damit wäre die Ausgangslage ausgeglichen. Beide Seiten erhalten dasselbe Werkzeug, eine davon hat einen Heimvorteil. In der Praxis ist es jedoch nicht so einfach, wie Luca Cappiello aus vielen Kundenprojekten weiss:
«Wenn ein Team dieselben Werkzeuge nach innen richten möchte, die draussen längst eingesetzt werden, startet meist ein Bewilligungsprozess, der mit jeder Frage wächst. Die Risiken sind unbekannt, also werden weitere Stellen beigezogen: Daten klassifizieren, Anbieter bewerten, Verarbeitungsort klären, Datenschutz abstimmen, Freigabe einholen, ins Verzeichnis aufnehmen. Und am Ende entscheiden oft Personen, die Ziel und Zweck des Vorhabens nur begrenzt beurteilen können.»
Wer sich schnell verteidigen will, muss im Normalbetrieb schneller entscheiden
Um sich besser verteidigen zu können, müssen Organisationen ihre Entscheidungswege überdenken: Wer entscheidet und wie schnell? Oft zeigt erst die Krise, wie träge der Normalbetrieb ist. Dann werden blinde Flecken sichtbar, Spezialisten beigezogen und Entscheidungen in Stunden getroffen, die zuvor Monate gebraucht hätten. Danach kehrt meist der alte Modus zurück: Das Budget für IT (eventuell sogar für Cybersecurity) steigt vielleicht, strukturell gelernt hat die Organisation wenig.
Genau hier liegt der Denkfehler: Es reicht nicht, in der Krise schneller zu werden. Entscheidend ist, im Normalbetrieb handlungsfähiger zu sein. Dafür müssen Cybersecurity-Entscheide dort getroffen werden können, wo Fachwissen und Verantwortung zusammenkommen. Sonst werden sie entweder zu spät oder zu schlecht entschieden.
Damit wird Cybersecurity zur Managementaufgabe, doch nicht jede Entscheidung gehört ins Top-Management. Jede Organisation braucht aber klare Leitplanken dafür, welche Sicherheitsentscheide fachnah, schnell und verbindlich getroffen werden dürfen. Denn viele dieser Entscheide verlangen zugleich Tempo und fachliche Tiefe. Liegt die Entscheidungsbefugnis nicht dort, wo das nötige Know-how vorhanden ist, wird entweder zu spät oder auf einer unzureichenden fachlichen Grundlage entschieden. Wirksam wird Cybersecurity deshalb erst, wenn Fachpersonen nicht nur beraten, sondern innerhalb definierter Grenzen auch entscheiden dürfen.
Sicherheitskompetenz sitzt zu oft in einzelnen Köpfen
Hacker zeichnet vor allem eines aus: ihre Bereitschaft zu lernen. Die Fähigkeit, Systeme zu verstehen, zu analysieren und Neues auszuprobieren, ist in der IT seit jeher gefragt. Dennoch wurde diese Fähigkeit oft nicht dort gefördert, wo sie gebraucht wird.
Neue Herausforderungen lassen sich jedoch nicht dauerhaft lösen, indem punktuell Know-how einkauft wird. Dafür braucht es ein Umfeld mit Zeit zum Ausprobieren, sicheren Testsystemen, Toleranz für Phasen ohne sichtbares Resultat und Menschen, die Befunde gemeinsam weiterentwickeln. Fehlt dieses Umfeld, fliesst zu viel Energie nicht in die eigentliche Sicherheitsarbeit, sondern ins Ermöglichen der Arbeit: erklären, überzeugen, Zugriffe organisieren oder Zeit freikämpfen.
Daraus entsteht ein Kreislauf, der sich seit zwanzig Jahren hält: Das Können sitzt in einzelnen Köpfen, nicht in der Organisation. Geht ein Kopf, geht Fähigkeit verloren, die anderswo wieder eingekauft werden muss.
Vor diesem Hintergrund fällt der derzeit häufigste Reflex auf. Wenn KI kann, was bisher Spezialisten machten, kann man bei den Spezialisten sparen. Früher hat man die Ausbildung dieser Fähigkeit an eine Szene ausgelagert, jetzt an ein Modell. Ein Werkzeug, das Erfahrung voraussetzt, wird als Ersatz für Erfahrung eingeplant.
Für Kunden ist deshalb entscheidend: Externe Expertise bleibt wertvoll, aber sie sollte eigene Beurteilungsfähigkeit ergänzen, nicht ersetzen.
Fähigkeiten müssen institutionell verankert werden
Wer Sicherheitskompetenz im Unternehmen aufbauen und halten will, darf sie nicht neben dem Tagesgeschäft «mitlaufen» lassen. Neue Fähigkeiten entfalten ihren Nutzen erst, wenn sie organisatorisch verankert sind: mit einem klaren Auftrag, definierten Zielen, ausreichendem Budget, Führungsrückhalt und Anschluss an die Regelorganisation.
«Für Cybersecurity im KI-Zeitalter ist das entscheidend: Wer neue Fähigkeiten als Nebenaufgabe organisiert, erhält Nebenaufgaben-Resultate», so Luca Cappiello. «Entscheidend ist nicht das nächste Tool, sondern die Fähigkeit, neue Erkenntnisse in Prozesse, Betriebsmodelle und Entscheidungen zu übersetzen.»
Auch Aveniq trägt diesem Ansatz bewusst Rechnung: Mit der Rolle des Head of Data & AI und dedizierten Research- und Testing-Teams sind KI-Kompetenzen gezielt professionalisiert und organisatorisch verankert. So entstehen Fachkompetenz, klare Verantwortung und die Fähigkeit, technologische Entwicklungen systematisch zu prüfen und in tragfähige Lösungen zu überführen, sowohl intern als auch in der Zusammenarbeit mit Kunden.
Unternehmen, die Betrieb und Innovation verbinden, sind langfristig im Vorteil. Sie gewinnen nicht nur neue Erkenntnisse, sondern können diese schneller in Entscheidungen und Massnahmen übersetzen. In einem dynamischen Umfeld entscheidet genau das über reaktives oder vorausschauendes Handeln.
Die geschäftliche Konsequenz ist klar: Wer Security- und KI-Kompetenz professionalisiert, reduziert Risiken und stärkt die eigene Veränderungsfähigkeit.
Fazit: Wer nur Tools einkauft, tilgt keine Sicherheitsschulden
KI erfindet Cybersecurity nicht neu. Sie macht sichtbar, was viele Unternehmen bislang kompensieren konnten: unbekannte Angriffsflächen, langsame Entscheidungswege und Sicherheitskompetenz, die zu oft in einzelnen Köpfen statt in der Organisation verankert ist. Weil Angriffe günstiger, schneller und breiter automatisierbar werden, treten diese Schwächen deutlich hervor und werden schneller teuer.
Der eigentliche Engpass liegt deshalb nicht beim nächsten Tool, sondern darin, Risiken zu erkennen, richtig zu priorisieren und rasch in wirksame Massnahmen zu übersetzen. Wer KI-gestützte Security nutzen will, braucht mehr als Automatisierung: klare Zuständigkeiten, fachnahe Entscheidungsrechte und den Willen, Sicherheits- und KI-Kompetenz dauerhaft aufzubauen.
Die zentrale Frage lautet deshalb nicht, ob KI in der Security eingesetzt werden soll. Sie lautet: Welche Fähigkeiten muss ein Unternehmen selbst verstehen und beherrschen, um souverän, urteilsfähig und handlungsfähig zu bleiben? Wer nur Tools einkauft, nimmt den nächsten Kredit auf. Wer Lernfähigkeit, Entscheidungskompetenz und operative Umsetzung stärkt, beginnt zu tilgen.
Aveniq unterstützt Unternehmen dabei, diese Frage strukturiert zu beantworten: von der Einordnung der Sicherheitslage über die Priorisierung konkreter Massnahmen bis zum Aufbau tragfähiger Security- und KI-Governance-Strukturen.
Beratung erwünscht?
Die erfahrenen Security-Expert*innen von Aveniq beraten Sie gerne und unverbindlich. Jetzt Termin vereinbaren.
